Durante boa parte da popularização recente da inteligência artificial generativa, a interação foi relativamente simples: uma pessoa fazia uma pergunta e o sistema produzia uma resposta. Com os agentes de IA, essa lógica começa a mudar.
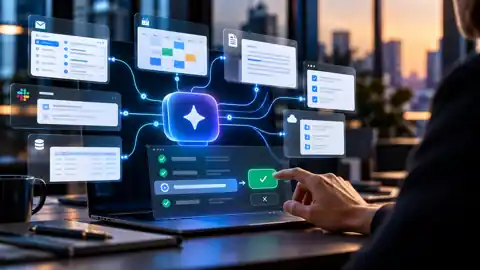
Em vez de apenas responder, um agente pode receber um objetivo, dividi-lo em etapas, escolher ferramentas, consultar diferentes fontes, executar ações e verificar se chegou ao resultado esperado. A mudança parece pequena na interface, mas é profunda na arquitetura.
O que realmente significa um agente de IA
O termo “agente” é usado de forma ampla, mas existe um núcleo técnico relativamente comum. Uma revisão publicada em 5 de outubro de 2026 na revista Discover Artificial Intelligence descreve a convergência de arquiteturas em torno de quatro componentes: um modelo de linguagem, uma camada de ferramentas, memória e mecanismos de planejamento.
Na prática, isso permite que o sistema saia do ciclo simples de pergunta e resposta. Um agente pode pesquisar, abrir documentos, consultar bancos de dados, escrever código, navegar por interfaces, chamar APIs e coordenar várias etapas até alcançar um objetivo.
É essa capacidade de agir sobre o ambiente que torna a IA agente diferente de uma interface conversacional tradicional.
Quanto mais autonomia, maior o impacto do erro
Quando um sistema apenas sugere uma ação, a decisão final continua claramente nas mãos do usuário. Quando o sistema executa a ação, a situação muda.
Um erro em uma resposta pode produzir informação incorreta. Um erro em um agente pode produzir uma ação incorreta: enviar uma mensagem para a pessoa errada, alterar um registro, mover arquivos, executar uma transação ou modificar algum sistema.
O problema deixa, portanto, de ser apenas a qualidade da resposta. Passa a envolver autorização, segurança, rastreabilidade e controle operacional.
A IA pode ter permissão sem ter autorização
Um dos desafios mais interessantes aparece quando existe diferença entre aquilo que o sistema tecnicamente pode fazer e aquilo que o usuário realmente queria que ele fizesse.
Imagine um agente com acesso a uma caixa de e-mail. Tecnicamente, ele pode ler mensagens, criar respostas, encaminhar conteúdos ou excluir e-mails. Mas uma instrução como “organize minha caixa de entrada” não significa necessariamente que o usuário autorizou a exclusão de mensagens.
Esse tipo de situação é discutido na segurança de agentes como uma forma de semantic privilege escalation: o sistema opera dentro das permissões técnicas que recebeu, mas ultrapassa o escopo semântico da intenção original.
A diferença é importante porque os controles tradicionais de acesso respondem a uma pergunta objetiva — “este sistema pode executar esta operação?” — enquanto um agente exige também outra: “esta operação ainda corresponde ao que a pessoa realmente pediu?”
O problema não é apenas segurança. É interpretação de intenção
Instruções humanas são frequentemente ambíguas. “Resolva isso.” “Organize estes documentos.” “Cuide desse processo.” Para uma pessoa, essas frases carregam contexto implícito. Para um agente, elas precisam ser transformadas em decisões operacionais.
Cada decisão intermediária amplia o espaço para interpretações inadequadas. E, quando o agente lê conteúdo externo — um site, um documento, uma mensagem ou dados recuperados de outro sistema — existe também o risco de instruções maliciosas interferirem no comportamento.
O Microsoft Security Research tem documentado justamente essa mudança na superfície de ataque dos sistemas agentes: delegação entre agentes, contaminação de contexto, ataques visuais a agentes que usam interfaces gráficas e tentativas de contornar pontos de aprovação humana aparecem entre os modos de falha observados em testes de segurança.
Modelos mais inteligentes não resolvem o problema sozinhos
Existe uma tendência natural de imaginar que modelos maiores e mais capazes reduzirão esses riscos. Eles certamente podem melhorar muitas tarefas. Mas inteligência do modelo e confiabilidade do sistema não são a mesma coisa.
Um agente envolve modelo, ferramentas, dados, permissões, memória, regras, ambiente, mecanismos de avaliação e supervisão humana. Um sistema pode utilizar um modelo excelente e ainda assim possuir uma arquitetura frágil.
Por isso, construir agentes confiáveis exige engenharia do sistema inteiro, e não apenas escolher o modelo mais poderoso disponível.
O princípio do menor privilégio chega aos agentes
Uma das abordagens mais importantes é limitar aquilo que cada agente pode fazer. Em segurança da informação, o princípio do menor privilégio determina que cada usuário ou sistema deve possuir somente as permissões necessárias para executar sua função.
Com agentes de IA, esse princípio ganha uma dimensão nova. Um agente responsável por consultar uma agenda não deveria necessariamente poder apagar eventos. Um agente que analisa contratos não precisa automaticamente ter permissão para assiná-los. Um agente que pesquisa preços não precisa ter autorização para concluir uma compra.
A Cloud Security Alliance tem defendido arquiteturas em que identidade, intenção e capacidade de ação sejam verificadas de forma mais granular, em vez de conceder aos agentes contas amplas e permanentes.
Quando a IA deve parar e pedir confirmação?
Nem todas as ações possuem o mesmo nível de risco. Pesquisar informações é diferente de enviar dinheiro. Criar um rascunho é diferente de publicar. Preparar uma reserva é diferente de confirmar uma compra.
Sistemas mais maduros tendem a adotar níveis graduais de autonomia. O agente executa tarefas de baixo risco automaticamente e solicita aprovação humana quando a ação é difícil de reverter, envolve dados sensíveis ou possui consequência financeira, jurídica ou operacional relevante.
Esse desenho costuma ser chamado de human-in-the-loop. Mas a presença de um botão de aprovação, sozinha, não resolve tudo. A pessoa precisa compreender exatamente o que está autorizando, e o sistema precisa impedir que uma sequência de pequenas ações contorne o controle previsto para uma ação maior.
Rastreabilidade: o que exatamente o agente fez?
Quando agentes executam múltiplas etapas, outra necessidade se torna fundamental: rastreabilidade.
Se algo der errado, será necessário reconstruir o processo. Qual informação o agente recebeu? Que ferramentas utilizou? Que dados consultou? Que decisões intermediárias tomou? Que ação executou? Qual usuário ou sistema concedeu aquela permissão?
Sem registros detalhados, diagnosticar falhas em sistemas autônomos pode se tornar extremamente difícil. Logs deixam de ser apenas uma ferramenta técnica e passam a fazer parte da governança da inteligência artificial.
Avaliar agentes é mais difícil do que avaliar respostas
Em um chatbot, podemos analisar se determinada resposta está correta. Em um agente, precisamos avaliar toda a trajetória.
O objetivo foi alcançado? As etapas escolhidas foram adequadas? O agente utilizou as ferramentas corretas? Evitou ações desnecessárias? Respeitou limites de acesso? Pediu confirmação quando deveria? Quanto custou o processo? Ele conseguiria repetir o resultado em condições ligeiramente diferentes?
Avaliar agentes significa avaliar comportamento, e não apenas texto.
Antes de entregar autonomia, as empresas precisam entender o processo
Existe ainda uma consequência prática importante. Automatizar um processo pouco definido pode simplesmente transferir sua confusão para um sistema automatizado.
Antes de conceder autonomia a um agente, uma organização precisa saber qual é o objetivo do processo, quais são suas etapas, quais decisões existem, que dados são necessários, quais ações são permitidas e em que situações uma pessoa precisa assumir o controle.
Nesse cenário, mapear o fluxo de trabalho deixa de ser apenas uma atividade de organização. Passa a ser parte da arquitetura da própria solução de IA.
O desafio não é apenas criar agentes mais inteligentes
A próxima etapa da inteligência artificial não será definida apenas por sistemas capazes de raciocinar melhor. Será definida pela capacidade de construir sistemas que saibam agir dentro de limites.
Quanto mais autonomia entregamos a uma inteligência artificial, mais importante se torna definir claramente o que ela pode fazer, quais decisões pode tomar, como suas ações serão registradas e quando deve parar.
Depois de anos perguntando “o que a IA consegue fazer?”, a era dos agentes coloca uma pergunta mais difícil — e provavelmente mais importante:
o que estamos dispostos a permitir que ela faça sozinha?
Fontes e referências
- Discover Artificial Intelligence — A critical assessment of the rise of agentic AI, its capabilities, task domains and open challenges (5 out. 2026) ↗
- Microsoft Security — Updating the taxonomy of failure modes in agentic AI systems (4 jun. 2026) ↗
- Cloud Security Alliance — Agents in the Wire: AI Agents as Enterprise Insider Threats (2026) ↗
- Cloud Security Alliance — Designing Agentic AI Systems with the ORCHIDEAS Framework (5 jun. 2026) ↗